AIが攻撃を担い始めた2026年10月。いまセキュリティ人材に求められることと、学び方
 hosomeagane
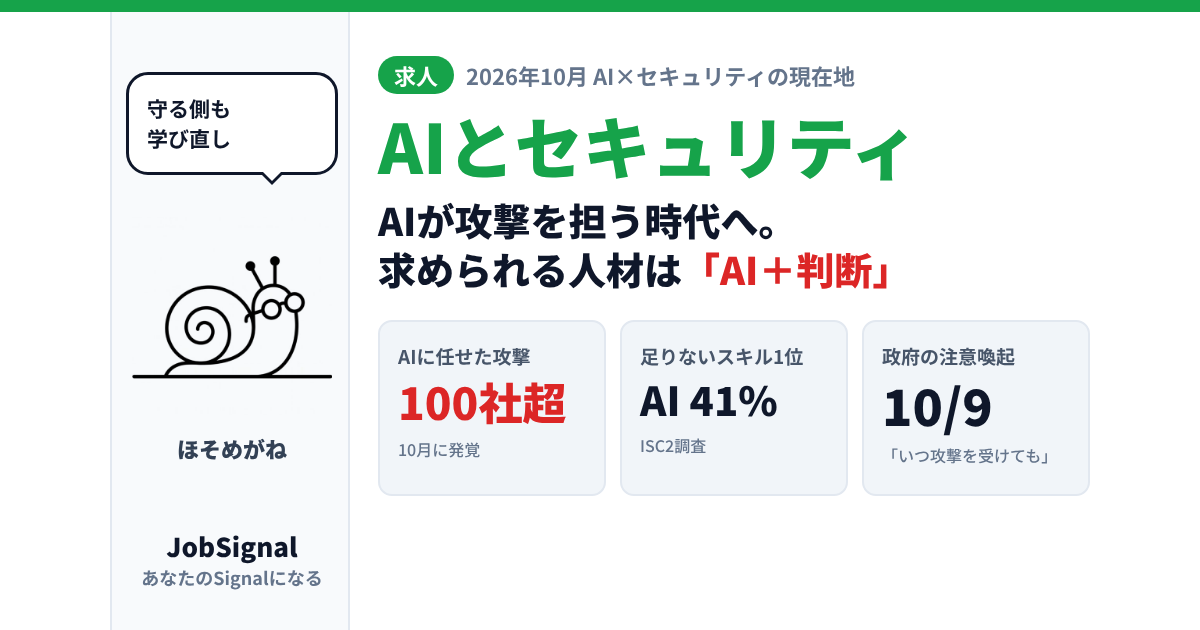
2026年10月は、セキュリティの世界で「ブラック・オクトーバー」と呼ばれ始めています。海外では、AIエージェントに攻撃をまかせて1,200以上のサイトを試した事件が見つかり、日本では大手サービスからの個人情報流出の発表が今も続いています。10月9日には、政府の国家サイバー統括室が「いつ攻撃を受けてもおかしくない」として、企業に対策を求めました。
この記事では、いま起きていることを公表資料から整理し、そのうえで今セキュリティの人材に何が求められているのか、会社のセキュリティ担当がいま確かめたいこと、そしてセキュリティ担当ではない人が何から学べばいいかをまとめます。
3行で言うと
- いま、AIが攻撃の「手作業」を肩代わりし始めている。10月に見つかった事件では、約5,000ドル分のAI利用料で100社以上のサイトに入り込んだと報じられている。
- セキュリティの人材に今いちばん求められているのはAIのスキル(世界の調査で41%が「必要」と回答)。それに加えて、クラウド、委託先の管理、経営層への説明が求められている。
- セキュリティ担当でなくても、パスワード、送金の確認、AIに入れる情報の3つは今日から自分ごと。学ぶならITパスポート → 情報セキュリティマネジメント試験の順がわかりやすい。
1. 2026年10月、いま起きていること
海外:AIエージェントが攻撃を「まかされる」ようになった
10月に入って、AIが攻撃に使われた事件の発表が相次いでいます。
| 報道・発表 | 何が起きたか |
|---|---|
| 10/19 ロイター | 1人の攻撃者が、オープンソースのAIツール「Cairn」でAIエージェントに攻撃をまかせ、1,200以上のサイトを試し、100社以上のサイトに入り込んだ。AIの利用料は約5,000ドル(1件成功あたり約50ドル)と推定。被害を認めた企業は「問題は修正した」「切り離された製品サポートサイトだった」などと説明。データが盗まれたかは不明。 |
| 10月 Microsoft・CrowdStrikeの分析(Fortune報道) | 中国で開発されたAIの侵入テストツール「ARTEX」が攻撃に使われた。韓国の金融機関でデータが盗まれ、別の攻撃では2,250以上のMicrosoft 365の契約先にログインを試みた(多くは失敗)。 |
| 10月 米CISA(Fortune報道) | AIの助けで見つかった、世界のWebサイトで広く使われるPHPの古い弱点2つが、実際の攻撃に使われているとして、米政府機関に修正を指示。 |
米コロンビア大学のJunfeng Yang教授は、Fortuneの取材に「人間はAIの速さでは働けない。それが今の非対称だ」と話しています。攻撃する側は安く・速く・大量に試せるようになったのに、守る側の手作業はまだ追いついていない、という意味です。
日本:流出の発表が続き、政府が注意喚起
日本でも9月から10月にかけて、大きな流出の発表が続いています。会社が公式に発表した内容を読むと、次のような事案があります。
| 公表 | 会社・サービス | 原因(会社の発表) | 規模 |
|---|---|---|---|
| 10/15 | ソースネクスト | 会員情報を取り出すAPIの不正利用 | 約2,252万件(可能性) |
| 10/13 | ライドオンエクスプレスHD(銀のさら等) | 委託先サーバー会社へのランサムウェア | 最大約650万件(可能性) |
| 10/8 | 第一興商 | 委託先の社員PC1台がマルウェアに感染 | 約872万件(おそれ) |
| 10/8 | ローソン(ローソンID) | アプリ関連システムの不正利用 | 約216万件 |
| 10/5 | 物語コーポレーション(焼肉きんぐアプリ) | 第三者の不正アクセス | 約1,079万件 |
| 9月 | タイムズモビリティ(タイムズカー) | Webシステムへの不正アクセス | 本人確認書類の画像 約160万件 |
出典:各社の公式発表(記事末尾に一覧)。件数の多くは「可能性」を含む暫定値で、調査が続いているため変わることがあります。
これを受けて、内閣官房の国家サイバー統括室は10月9日、大量の個人情報を扱う事業者に向けて注意喚起を出しました。原因として挙げたのは、Webシステムの弱点、委託先(サプライチェーン)経由の侵入、データ管理の甘さの3つです。10月1日には、政府が攻撃元のサーバーに入って無害化できるようにする「能動的サイバー防御」の法律も施行されました。
なお、日本のこれらの事案で攻撃者がAIを使ったと発表した会社は、10月31日時点で見当たりません。ただ、「正規の入口を大量にたたく」「多くの取引先を順番に試す」といった作業は、まさに海外でAIエージェントがやっている作業です。
2. AIで攻撃の何が変わったのか
IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて入りました。1位はランサムウェア、2位は委託先を狙った攻撃です。10月の動きは、この予想どおりに進んでいます。変わったのは次の3点です。
- 安く、大量に試せる:上のCairnの事件では、1件の成功が約50ドルと推定されています。これまで腕のいい攻撃者が時間をかけていた「調べる・試す」をAIが肩代わりします。
- 人の判断が少なくてすむ:AI企業のAnthropicは2025年11月、自社のAIが悪用された攻撃で「作業の80〜90%をAIが担い、人の判断は1回の攻撃で4〜6か所程度だった」と発表しています(同社自身の分析です)。
- 顔と声も信用できない:2024年には、イギリスの設計会社Arupの香港の社員が、ビデオ会議に映った「上司」たちの指示で約2,500万ドルを送金しました。映っていた相手は、AIで作られた偽の映像と声でした。
※JobSignalの運営ではClaudeなどのAIを使っています。記事の内容は、各社・各機関の公表資料と報道をもとにしています。
3. 守る側の会社もAIに切り替えている
| 会社 | 言っていること・やったこと | 人への影響 |
|---|---|---|
| CrowdStrike | 2025年5月、AIを「力を何倍にもするもの」と呼び、採用のペースを落として効率化すると説明 | 約500人(社員の約5%)を削減。一方で、顧客対応と製品開発の職種は採用を続けると開示 |
| Microsoft | 「Secure Future Initiative」を会社史上最大のセキュリティ計画と位置づけ | フルタイム換算で約3万5,000人分のエンジニアがセキュリティに取り組んでいる(2025年11月の報告) |
| 2026年3月、クラウドセキュリティのWizを320億ドルで買収完了(同社史上最大) | 報道では、Wizの社員は約1,800人 | |
| GMO Flatt Security(日本) | 10月21日、AIが攻撃者と同じ立場で侵入を試す「抜き打ちテスト」のサービスを開始 | これまで専門家が手で行っていた侵入テストの一部をAIが担う |
攻撃側がAIで速くなった分、守る側も「AIで攻撃者の目線をまねる」方向に動いています。セキュリティの仕事が減っているというより、「どの作業を人がやるか」が入れ替わっていると見たほうが近そうです。
4. いまセキュリティの人材に求められていること
セキュリティの専門家の団体ISC2が約1万6,000人に聞いた調査(2025年)では、59%の組織が「深刻なスキル不足がある」と答えました(前年44%)。ISC2は「人数」ではなく「スキル」が足りないことを問題にしています。足りないスキルの1位はAI(41%)、2位はクラウドセキュリティ(36%)です。
この調査と、国家サイバー統括室が10月に示した対策のポイントを合わせると、いま求められていることは次の5つに整理できます。
| 求められていること | 具体的には | 根拠 |
|---|---|---|
| ① AIを使い、AIの結果を確かめる | AIツールで監視や調査を速くする。AIが出した答えをうのみにせず確かめる。攻撃側のAIの手口を知る。 | ISC2:AIが必要スキル1位(41%)。AIツールを導入済み28%、検討・試験中69% |
| ② クラウドとWebの守り | パッチをすぐ当てる、サポート切れの製品をやめる、クラウドの公開設定と権限を確かめる。 | ISC2:クラウドセキュリティ36%/統括室のポイント① |
| ③ 委託先・取引先の管理 | 契約時だけでなく続けて確認する。漏えい時の報告義務を契約に入れる。業務が終わったらデータを消させる。 | 統括室のポイント②/IPA 10大脅威 組織編2位 |
| ④ データを持たない・減らす | 持っている情報を棚卸しして減らす。暗号化する。パスワードを平文で保存しない。 | 統括室のポイント③ |
| ⑤ 経営層に説明する | セキュリティを「経営の問題」として、投資や体制を説明して動かす。 | 統括室:経営層の関与を要請/ISC2:72%が「AIでより戦略的な考え方が必要になる」 |
日本の国家資格「情報処理安全確保支援士(登録セキスペ)」の登録者は、2026年10月1日時点で26,424名です。1年前(24,937名)から約1,500名増えましたが、上の5つを全部こなせる人はまだ多くありません。
job tagで見る、セキュリティの現場の作業
上の5つを、実際に働く人の作業と照らし合わせてみます。厚生労働省の職業情報提供サイト「job tag」には、「セキュリティエキスパート(オペレーション)」(別名:情報セキュリティ技術者)の作業が20個、「実施率」(働く人へのアンケートで、その作業がこの仕事で「一般的に実施されていると思う」と答えた人の割合)つきで載っています。5つに近い作業を抜き出すと、次のようになりました。
| 求められていること | 近い作業(job tagの番号) | 実施率 |
|---|---|---|
| ① AIを使い、確かめる | AIを含む作業はない。近いのは、最新のセキュリティ情報と対策を調査する(13) | 100.0% |
| ② クラウドとWebの守り | ログ・指標の監視(3)、ログを調べる(4)、アラート設定の変更(6)、テスト・診断(16) | 95.0〜100.0% |
| ③ 委託先・取引先の管理 | そのものの作業はない。近いのは、内部・外部からの監査に対応する(19) | 95.0% |
| ④ データを持たない・減らす | そのものの作業はない。近いのは、アカウントやアクセスデバイスを管理する(14) | 100.0% |
| ⑤ 経営層に説明する | インシデント時に顧客へ説明(7)、顧客への報告書(12)、社内外の関係者への連絡と調整を含むインシデントレスポンス(9) | 95.0% |
20個の作業のうち、実施率が一番高いのは「セキュリティのログを調べる。」「最新のセキュリティ情報と対策を調査する。」「アカウントやアクセスデバイスを管理する。」の3つで、どれも100.0%です。重要度(1〜5点)が一番高いのは「インシデントが起きた場合、危機に対応するチーム(CERT、CSIRT)に連絡する。」(4.2)でした。
私の見方では、②の監視や診断は、すでに現場の作業の中心にあります。一方で、2022年度の調査の時点では、AIを使う作業や、委託先を管理する作業は、まだ作業の一覧に入っていません。説明する相手も「顧客」で、経営層とは書かれていません。①③⑤は、いまの現場の作業に新しく足されつつある部分だと考えています。
JobSignalの集計:大手の情報セキュリティ職、H-1Bの労働条件申請(LCA)の認定件数は500件前後のまま
JobSignalでは、米労働省が公開している就労ビザ(H-1Bなど)の申請データを、大手26社グループ分まとめています。H-1Bの前に会社が米労働省に出す労働条件の申請(LCA)のうち、認定された件数を、職業分類が情報セキュリティ(アナリストとエンジニアの合計)のものについて、毎年10〜6月の同じ期間でそろえて数えると、次のようになりました。
| 米国の会計年度 | 26社グループ合計(LCAの認定件数) | うちAmazon |
|---|---|---|
| 2020 | 340 | 64 |
| 2021 | 297 | 85 |
| 2022 | 533 | 185 |
| 2023 | 395 | 160 |
| 2024 | 509 | 237 |
| 2025 | 534 | 233 |
| 2026 | 505 | 254 |
出典:米労働省 OFLC 公開データ(FY2026は第3四半期のファイル、2026年6月30日決定分まで。2026年10月26〜29日取得)をもとにJobSignal作成。H-1Bの労働条件申請(LCA)で認定された件数で、ビザが許可された件数ではありません。決定日が各年度の10月〜翌6月のもの(2026年度は2025年10月〜2026年6月)。職業分類は2023年度から「情報セキュリティアナリスト」と「情報セキュリティエンジニア」に分かれたため、2つを合わせて数えています。2026年度はアナリスト168件、エンジニア337件です。件数は採用人数ではなく、更新・延長も含みます。外国人材の分だけの数字です。
2022年度以降は、2023年度を除いて年500件前後です。AIが広がった今も、数では大きく減っていません。ただし、求めるスキルの中身が入れ替わっているかどうかは、この数字からは分かりません。2026年度にエンジニアの分類が増えたのは、Amazonが同じ職種名のまま分類を替えたためで、仕事の中身の変化を示すものではありません。
※上の3つは、ここまでの資料をもとにしたJobSignalの見立てです(推測を含みます)。
5. 会社のセキュリティ担当が、いま確かめたいこと
国家サイバー統括室の10月9日の注意喚起と、IPAの10大脅威をもとに、今月中に確かめておきたい項目をチェックリストにしました。
- □ 外から見えるシステム(Webサイト、会員サイト、アプリのAPI)に、パッチが当たっているか。サポート切れの製品は残っていないか。
- □ 管理画面やクラウドに、多要素認証(MFA)が入っているか。
- □ 会員情報を返すAPIで、短時間の大量アクセスを止められるか。アクセスログを誰かが見ているか。
- □ 委託先の対策を、契約のあとも確かめているか。漏えい時の報告義務と、業務終了後のデータ削除が契約に入っているか。
- □ 要らない個人情報(特に本人確認書類の画像)を持ち続けていないか。暗号化しているか。
- □ クラウドのストレージが、うっかり「公開」になっていないか。
- □ 社内のAI利用ルールがあるか(入れてはいけない情報、使ってよいツール)。AIエージェントに渡す権限は必要最小限か。
- □ 送金や支払い先の変更は、ビデオ会議や電話の指示だけで実行せず、別の手段で確かめるルールになっているか。
- □ 事故が起きたときの連絡先と手順(経営層・個人情報保護委員会・お客さま)が決まっているか。
担当者がいま読んでおきたい無料の資料
- 国家サイバー統括室の注意喚起(2026年10月9日):上のチェックリストの元。経営層への説明にも使える。
- IPA「情報セキュリティ10大脅威 2026」の解説書(組織編):AIリスクが3位に入った理由と対策が読める。
- IPA「中小企業の情報セキュリティ対策ガイドライン」と「5分でできる!情報セキュリティ自社診断」:自社の今の状態をすぐに点検できる。
- 総務省・経済産業省「AI事業者ガイドライン」:社内のAI利用ルールを作るときのよりどころ。
6. セキュリティ担当じゃない人の「自分ごと」
攻撃の入口になるのは、システムだけではありません。ふつうの社員のパスワードや、送金の判断、AIへの入力も入口になります。
今日からできること
- パスワードを使い回さない。パスワード管理アプリを使い、パスキーや2段階認証を使えるところは全部オンにする。
- 流出のお知らせが来たら、そのサービスと、同じパスワードを使っていたサービスのパスワードを変える。流出のあとは「お詫び」を装ったメールが来やすいので、リンクは押さずに公式アプリから開く。
- お金や情報を動かす依頼は、顔や声が本人でも、別の手段(社内チャット、かけ直しの電話など)で確かめる。
- 仕事でAIを使うときは、会社のルールを確かめ、お客さまの個人情報や社外秘の資料を入れない。
- 使っていないアプリや会員サービスは退会する。情報を置く場所を減らすのがいちばんの対策になる。
学ぶなら、この順番がわかりやすい
| 段階 | 学ぶもの | 向いている人・ポイント |
|---|---|---|
| まず無料で | IPA「10大脅威 2026」個人編のハンドブック | 誰でも。今どんな手口があるかを30分で知れる。 |
| STEP 1 | ITパスポート試験(国家試験、受験料7,500円) | ITやAIを使うすべての社会人。2027年度春ごろの新制度では、出題分野が「ビジネス」「テクノロジ」「セキュリティ・倫理」に整理される予定。 |
| STEP 2 | 情報セキュリティマネジメント試験(国家試験、受験料7,500円) | 部署の情報管理やセキュリティのまとめ役。エンジニアでなくても受けられる。こちらも2027年度春ごろに新制度へ移る予定。 |
| STEP 3 | 情報処理安全確保支援士試験(登録セキスペ) | セキュリティを仕事にしたい人。上の「5つ」を体系的に学べる。 |
※受験料と新制度の予定はIPAの公式発表(2026年11月5日時点)より。ITパスポートと情報セキュリティマネジメント試験はCBT方式で通年受けられますが、IPAはシステムの入れ替えのため、2026年12月28日から試験を一時休止し、2027年1月下旬に再開する予定としています(2026年11月5日の発表)。年内に申し込んだ場合は、12月27日までに受ける必要があります。受ける時期は公式ページで確かめてください。
参考書や講座は、ほそめがねが実際に読んだり試したりしたものだけを、あとからこの記事に追記します。
ほそめがねのひと言:昔とった個人情報保護士の知識も、AIの攻撃が当たり前になった今に合わせて、学び直しを始めます。
出典
- The Hacker News「Hackers Use Autonomous AI Agents to Breach Company Websites」(2026年10月20日、ロイター報道を含む)
- Fortune「Black October」AIサイバー攻撃の記事(2026年10月29日)
- ITmedia NEWS「国家サイバー統括室、不正アクセスによる漏えい事案受け注意喚起」(2026年10月9日)
- ScanNetSecurity「10月1日 能動的サイバー防御関連法施行」
- 個人情報保護委員会「漏えい等事案の報告の状況」(2026年9月2日公表)
- ソースネクスト(2026年10月15日)/ライドオンエクスプレスHD(10月13日)/第一興商(10月8日)/ローソン(10月8日)/物語コーポレーション(10月5日)/パーク24(タイムズカー、9月29日)
- IPA「情報セキュリティ10大脅威 2026」/プレス発表(2026年1月29日)
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日)
- CNN「Arup revealed as victim of $25 million deepfake scam」(2024年5月16日)
- CrowdStrike Form 8-K 添付資料(2025年5月)
- Microsoft「Secure Future Initiative 2025年11月 進捗報告」
- TechCrunch「Google completes $32B acquisition of Wiz」(2026年3月11日)
- Impress Watch(GMO Flatt Security「不正アクセス抜き打ちテスト」)
- ISC2「2025 Cybersecurity Workforce Study」(2025年12月)
- IPA「情報処理安全確保支援士 登録者数(2026年10月1日)」
- IPA「試験日程・受験手数料」/IPA 新試験制度のプレス発表(2026年3月31日)/IPA 情報セキュリティマネジメント試験の実施について/IPA CBT方式の試験の2027年1月以降の実施予定(2026年11月5日)
- 米労働省 OFLC「Performance Data」(H-1B等の申請データ、FY2020〜FY2026第3四半期)をJobSignalが集計
本記事は公開情報をもとにした分析であり、特定の製品・サービスの購入や契約を勧めるものではありません。「置き換わりそうな仕事」「増えそうな仕事」「身につけること」「求められていることの整理」は筆者の見立てです。流出件数は各社発表時点の暫定値です。数値は2026年10月31日時点のものです。